 Aude Marty
Le 21 octobre 2026, l’équipe PHP a publié en urgence des correctifs pour deux failles critiques, surnommées « PHP2Shell ». Une simple requête suffit à prendre le contrôle d’un site non mis à jour, et des attaques sont déjà en cours. WordPress, PrestaShop, Drupal, Joomla : la grande majorité des sites web sont concernés.
En bref
- Une faille critique dans PHP, surnommée PHP2Shell, permet de prendre le contrôle d’un site avec une simple requête, sans mot de passe.
- Des attaques sont déjà en cours, et les petits sites sont visés comme les autres.
- Les risques sont le vol de données, un site piraté, un référencement abîmé et un site indisponible.
- La seule vraie parade est de passer à PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. Les versions 8.1 et plus anciennes doivent migrer.
- Pas sûr d’être à jour ? Faites intervenir un professionnel dans les heures qui viennent.
PHP2Shell, c’est quoi ?
PHP est le langage qui fait tourner une grande partie des sites web. La faille PHP2Shell se trouve dans PHP lui-même. Notée 9,2 sur 10, elle permet à un attaquant d’exécuter ses propres commandes sur votre serveur, sans identifiant ni mot de passe.
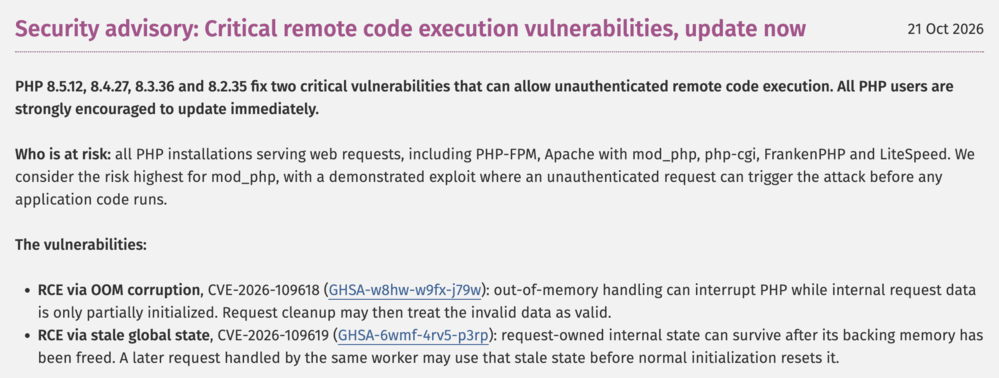
Votre CMS et vos extensions ne sont pas en cause, et les mettre à jour ne suffit pas. Seule la mise à jour de PHP corrige le problème.
Ce qu’une attaque peut coûter à votre activité
Un attaquant qui prend la main sur votre serveur peut faire à peu près tout ce qu’il veut. Pour votre activité, les conséquences peuvent être lourdes :
- Vos fichiers clients, vos commandes et vos mots de passe peuvent être volés, tout comme les clés d’accès à vos outils de paiement, CRM ou emailing. Une fuite de données personnelles doit être notifiée à la CNIL sous 72 heures.
- Votre site peut être piraté ou redirigé vers des arnaques. Google risque alors de l’afficher comme « site dangereux », et vos visiteurs ne reviendront pas.
- Des pages de spam injectées en douce peuvent abîmer votre référencement pendant des mois avant que vous ne le remarquiez.
- Votre serveur peut servir à envoyer du spam. Vos propres emails finissent alors en indésirables, et votre hébergeur peut suspendre le site.
- Le site peut aussi être bloqué ou rançonné. Chaque jour d’indisponibilité coûte des ventes ou des contacts, et la remise en état revient bien plus cher qu’une mise à jour.
Pourquoi c’est urgent
La méthode d’attaque circule publiquement depuis le 21 octobre. Une vidéo de démonstration a été diffusée par erreur avant même la sortie des correctifs, et Cloudflare a déjà observé des tentatives d’attaque contre les sites de ses clients.
La taille de votre site ne vous protège pas. Les attaquants utilisent des robots qui testent automatiquement des milliers de sites à la chaîne. Tout site non mis à jour finit par être repéré.
Les sites les plus exposés sont ceux qui ont été livrés puis laissés sans maintenance. C’est encore plus vrai s’ils tournent sous une ancienne version de PHP (8.1 ou avant) : pour celles-ci, il n’existe pas de mise à jour officielle simple.
Êtes-vous concerné ?
Voici trois questions à vous poser :
- 1. Quelle version de PHP fait tourner mon site ?
Vous la trouverez dans l’espace client de votre hébergeur. Sur WordPress, elle apparaît aussi dans Outils > Santé du site.
- 2. Qui gère mon serveur ?
Votre hébergeur, un prestataire, ou personne ?
- 3. Le correctif est-il appliqué ?
Les versions sûres sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35, ou plus récentes.
Si vous ne savez pas répondre à l’une de ces questions, considérez que votre site est exposé.
Que faire maintenant ?
La marche à suivre dépend de la façon dont votre site est hébergé et de sa version de PHP.
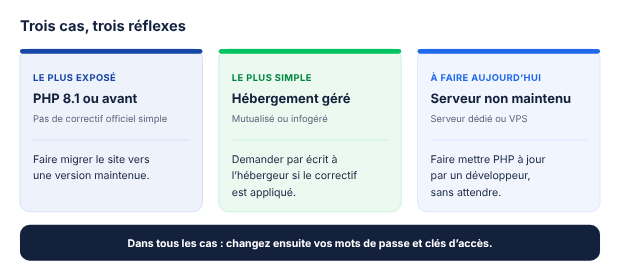
- Si votre site est sur un hébergement mutualisé ou infogéré, demandez par écrit à votre hébergeur s’il a appliqué le correctif, et quand.
- S’il tourne sur un serveur ou un VPS que personne ne maintient, faites mettre PHP à jour immédiatement par un développeur.
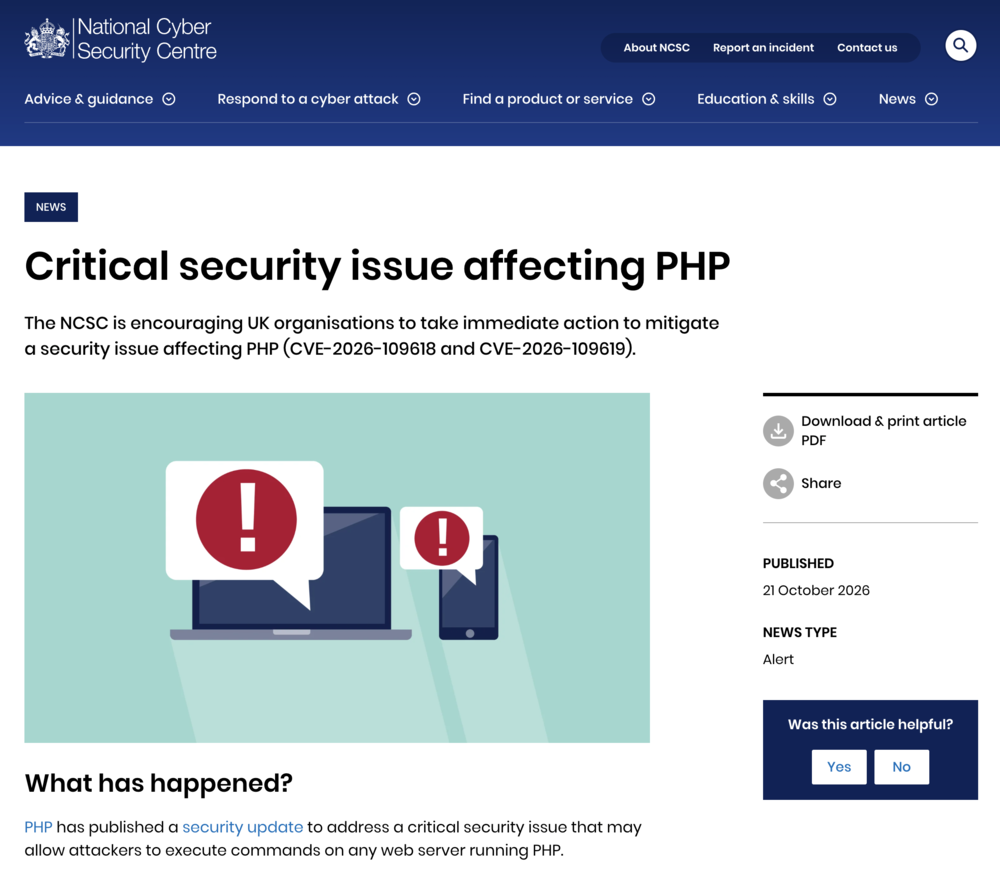
- S’il utilise PHP 8.1 ou une version plus ancienne, il faut le faire migrer vers une version maintenue. En attendant, un développeur peut poser une protection temporaire, mais ce n’est qu’un pansement. L’agence britannique de cybersécurité (NCSC) recommande même de mettre ces sites hors ligne si ni la mise à jour ni une protection temporaire ne sont possibles. En France, le CERT-FR, rattaché à l’ANSSI, demande lui aussi d’isoler les systèmes concernés.
Une fois la mise à jour faite, changez les mots de passe et clés d’accès sensibles, puis faites vérifier qu’aucun compte administrateur ou fichier suspect n’est apparu.
Pas à jour ? Faites intervenir un développeur dans les heures qui viennent
Vous n’êtes pas certain que votre site soit à jour, ou personne n’en assure la maintenance ? N’attendez pas ! La mise à jour prend généralement peu de temps à un professionnel, alors qu’une attaque peut vous coûter des semaines.
Publiez dès maintenant un projet « Mise à jour PHP urgente » sur Codeur.com et recevez rapidement des devis de développeurs freelances.
Vous êtes développeur freelance ? C’est le bon moment pour vérifier les sites de vos clients, et leur proposer un contrat de maintenance pour éviter la prochaine alerte.
Sources