 Aude Marty

Le 21 octobre 2026, PHP et Node.js, les deux moteurs qui font tourner la plupart des sites et applications web, ont publié des correctifs de sécurité en urgence. Pour PHP, les attaques ont déjà commencé. GitLab a corrigé dans la foulée une faille notée 10/10. Voici ce qui vous concerne et ce qu’il faut faire.
En bref
- PHP2Shell : des millions de tentatives d’attaque ont été enregistrées depuis le 21 octobre. La mise à jour est urgente.
- Node.js : dix failles corrigées, dont une qui pourrait permettre de prendre la main sur un serveur. Aucune attaque signalée pour l’instant.
- GitLab et Plex : si vous les installez sur vos propres serveurs, ils doivent aussi être mis à jour.
- Dans tous les cas, la seule vraie protection est d’installer les versions corrigées.
PHP2Shell : les attaques ont commencé avant même le correctif
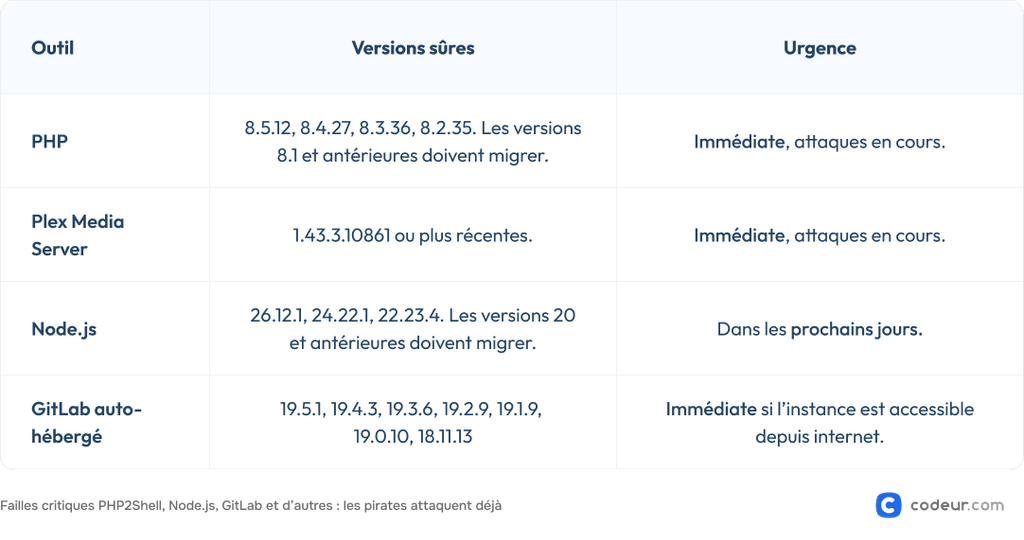
PHP2Shell désigne deux failles de PHP, notées 9,2 sur 10. Elles permettent de prendre le contrôle d’un site avec une simple requête, sans mot de passe. WordPress, PrestaShop, Drupal ou un site sur mesure : tout site en PHP non mis à jour est exposé.
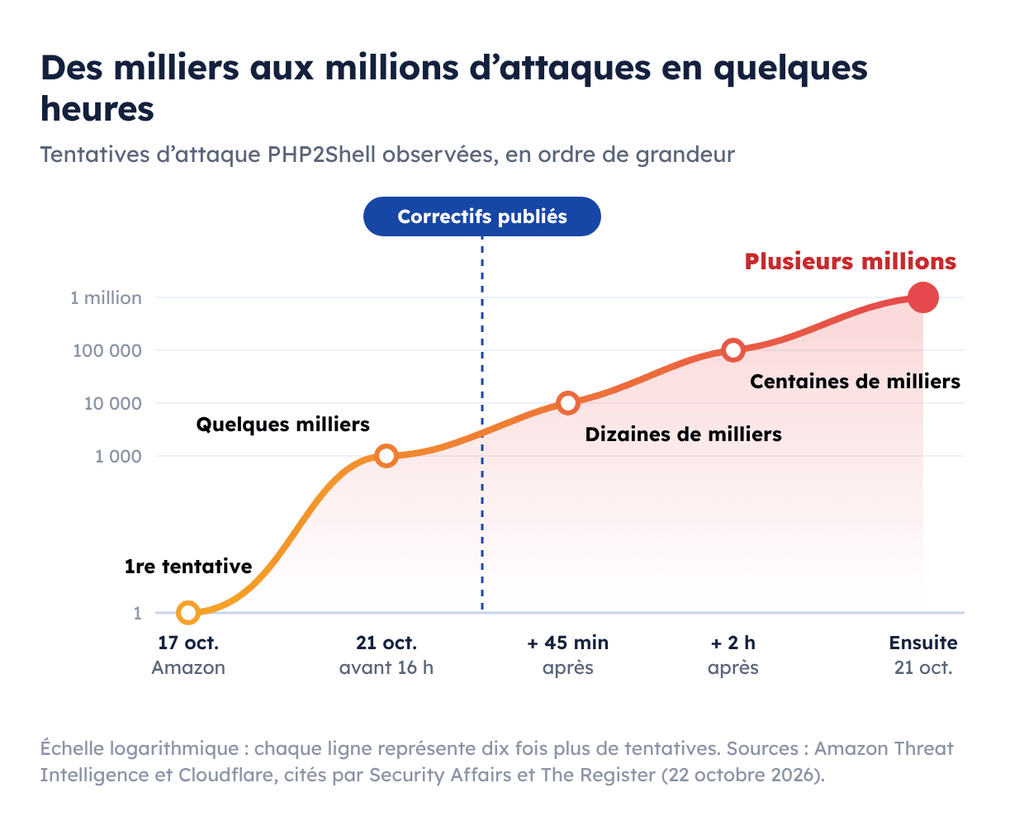
Les attaquants n’ont pas attendu. Le service de renseignement sur les menaces d’Amazon a repéré une première tentative dès le 17 octobre, quatre jours avant la publication des correctifs. Cloudflare, qui protège une grande partie du web, a compté quelques milliers de tentatives avant l’annonce officielle, puis plusieurs millions dans les heures suivantes. Les attaquants modifient même leurs requêtes pour passer à travers les protections.
Aucune victime n’a encore été rendue publique. Mais à ce volume, chaque site PHP en ligne sera testé. Tout site PHP qui n’est pas à jour est donc en danger, quelle que soit sa taille.
Node.js : dix failles corrigées, une à surveiller de près
Node.js fait tourner le côté serveur de nombreuses applications web, API et outils en JavaScript. Le 21 octobre, le projet a corrigé dix failles sur toutes ses versions maintenues.
La plus sérieuse (CVE-2026-111497) touche la décompression des données au format Brotli. Une application qui reçoit ou télécharge des données compressées préparées par un attaquant pourrait, en théorie, lui ouvrir la porte du serveur. Deux autres failles permettent de tromper la vérification des certificats HTTPS, ce qui facilite l’interception de données.
La situation est moins tendue que pour PHP. Un code de démonstration a bien été publié le 22 octobre, mais il ne fonctionne que sur une version volontairement affaiblie de Node.js. Aucune attaque réelle n’est signalée. C’est le moment de mettre à jour, avant que cela change. Attention aux applications sous Node.js 20 ou plus ancien : ces versions ne sont plus corrigées.
Les autres failles du moment
GitLab, si vous l’hébergez vous-même
Beaucoup d’agences et d’équipes de développement installent GitLab sur leurs propres serveurs pour gérer leur code. Le 21 octobre, GitLab a corrigé une faille notée 10/10, exploitable sans compte. Aucune attaque n’est confirmée, mais l’enjeu est lourd : un GitLab compromis donne accès au code source, aux mots de passe et aux accès de production. Une autre faille GitLab, elle aussi notée 10/10, est déjà exploitée depuis septembre. Si vous utilisez GitLab.com, la version en ligne, il n’y a rien à faire.
Plex Media Server, déjà attaqué
Plex sert à diffuser ses vidéos et sa musique depuis un serveur, souvent personnel ou de petite entreprise. Quatre failles, corrigées depuis août, sont exploitées depuis le 17 octobre. Les attaquants installent un logiciel qui mine de la cryptomonnaie et une porte dérobée pour revenir plus tard. Un serveur Plex non mis à jour depuis l’été a peut-être déjà été piraté. Il faut le mettre à jour, mais aussi faire vérifier qu’aucun programme malveillant n’y a été installé.
Ce qu’une attaque peut coûter à votre activité
Les attaques sur Plex montrent ce que cherchent les pirates : s’installer discrètement, faire travailler votre serveur pour eux et garder un accès pour plus tard. Pour une entreprise, cela peut vouloir dire :
- des données clients volées, avec une notification à la CNIL sous 72 heures ;
- un site piraté, rempli de pages de spam ou signalé comme dangereux par Google, qui perd sa place dans les résultats de recherche ;
- un serveur ralenti, bloqué ou suspendu par l’hébergeur ;
- des clés d’accès à vos outils (paiement, cloud, emailing) réutilisées ailleurs.
Que faire ?
La marche à suivre dépend des outils qui font tourner votre site et de la personne qui gère votre serveur.
- Faites la liste de ce qui tourne chez vous : site, application, outils installés sur vos serveurs.
- Sur un hébergement mutualisé ou infogéré, demandez par écrit à votre hébergeur si les correctifs sont appliqués.
- Sur un serveur que personne ne maintient, faites installer les versions corrigées par un développeur ou un administrateur système, en commençant par PHP et Plex.
- Une fois à jour, changez les mots de passe et clés d’accès sensibles.
Faites-vous accompagner pour mettre votre site à jour
Vous ne savez pas quelle version de PHP ou de Node.js fait tourner votre site, ou personne ne s’en occupe depuis sa mise en ligne ? Un professionnel peut faire le point et appliquer les correctifs en peu de temps.
Publiez un projet « Mise à jour de sécurité PHP ou Node.js » sur Codeur.com et recevez rapidement des devis de développeurs et d’administrateurs système freelances.
Vous êtes développeur ou administrateur système freelance ? Les demandes de mise à jour vont se multiplier dans les prochains jours. Pensez à faire apparaître vos compétences PHP, Node.js ou GitLab sur votre profil Codeur.com pour être repéré par les clients qui cherchent de l’aide.