 Aude Marty

Une semaine après la découverte de la faille PHP2Shell, les attaques se comptent par millions. Les autorités américaines la classent désormais parmi les failles activement exploitées. Les grandes institutions ont coupé leurs sites par précaution, le temps de les mettre à jour. Les petits sites, eux, restent souvent exposés sans le savoir.
En bref
- Des millions de tentatives d’attaque ont été enregistrées depuis le 21 octobre.
- Plus de 74 000 tentatives visaient des sites WordPress au cours des deux premiers jours.
- Des pirates ont réussi à prendre le contrôle de serveurs installés par des chercheurs pour observer les attaques.
- Aucune entreprise n’a encore déclaré avoir été piratée, mais de nombreux sites ne sont toujours pas à jour.
- La seule protection fiable reste la mise à jour de PHP.
Des millions d’attaques en quelques jours
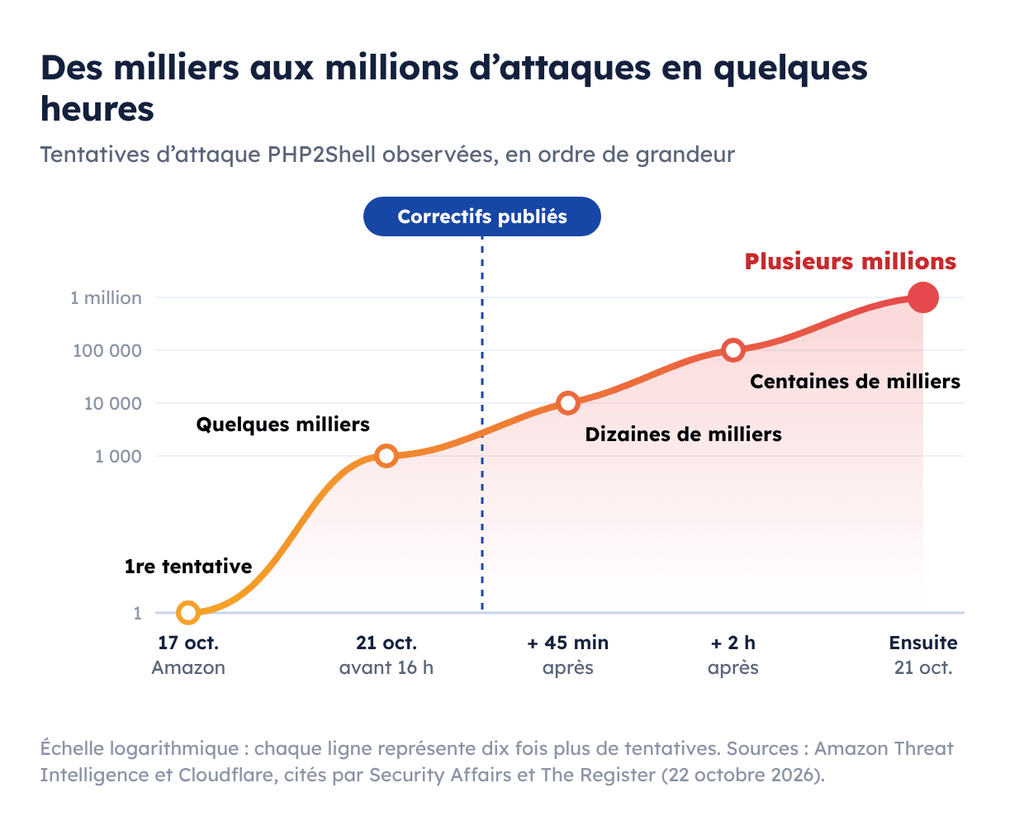
Les pirates n’ont pas attendu l’annonce officielle. Amazon a repéré une première tentative dès le 17 octobre, quatre jours avant la publication des correctifs.
Le 21 octobre, tout s’accélère. Cloudflare, qui protège une grande partie des sites web, compte quelques milliers de tentatives avant l’annonce, puis des dizaines de milliers 45 minutes après, et plusieurs millions dans les jours suivants. Une équipe de l’université de Delft a vu des attaques venir de plus de 600 adresses dans 70 pays.
Le 26 octobre, l’agence américaine de cybersécurité (CISA) a ajouté PHP2Shell à sa liste des failles activement exploitées. Elle a donné trois jours aux administrations américaines pour se mettre à jour.
WordPress et les petits sites en première ligne
WordPress fait tourner une grande partie des sites vitrines et des boutiques en ligne, et il fonctionne avec PHP. Wordfence, un outil de sécurité très répandu sur WordPress, a bloqué plus de 74 000 tentatives d’attaque en seulement deux jours. Mettre à jour WordPress et ses extensions ne suffit pas : c’est PHP, le moteur qui fait tourner le site, qu’il faut mettre à jour.
Les attaques sont automatiques. Des robots testent les sites les uns après les autres, sans les choisir. Un petit site n’a donc aucune raison d’être épargné.
Or beaucoup de sites traînent. Plus de 700 000 serveurs dans le monde tournent avec une version de PHP si ancienne qu’elle ne recevra aucun correctif. Les grandes organisations ont réagi vite : des services de la Ville de Paris, la Métropole européenne de Lille ou l’université de Genève ont coupé leurs sites par précaution. Une PME, elle, ne sait souvent même pas qu’elle est concernée.
Attention aussi à votre type d’hébergement. OVHcloud a corrigé lui-même ses hébergements mutualisés, mais les clients qui louent un serveur privé (VPS) ou dédié doivent faire la mise à jour eux-mêmes.
Ce que font les pirates une fois entrés
Pour observer les attaques, des chercheurs installent des serveurs pièges, qui ressemblent à des sites ordinaires. Ce qu’ils ont vu donne une idée précise de ce qui attend un site non mis à jour.
Moins d’une heure et demie pour s’installer
Chez la société de cybersécurité ELLIO, un attaquant a mis 48 minutes pour passer d’un simple test à une attaque qui fonctionne. Au bout de 81 minutes, il déposait déjà un fichier pour garder un accès permanent au serveur. Ce type de porte dérobée permet de revenir quand on veut, même après une mise à jour.
Des serveurs pris en main à distance
Le 24 octobre, un chercheur a constaté 35 prises de contrôle réussies sur ses serveurs pièges, en quelques heures. Leur configuration était plutôt favorable aux attaquants, mais c’est la preuve que l’attaque fonctionne en conditions réelles.
Vos mots de passe et clés d’accès visés
Les attaquants cherchent à récupérer les identifiants enregistrés sur le serveur. Pour une boutique en ligne, cela peut inclure l’accès à la base clients, au service de paiement ou à l’outil d’emailing.
Votre serveur utilisé contre d’autres
Certains pirates tentent d’enrôler les serveurs dans un réseau de machines piratées, une variante de Mirai, pour saturer d’autres sites. Votre site devient alors un outil d’attaque, et votre hébergeur peut le suspendre sans préavis.
Pas encore de victime connue, mais un danger confirmé
À ce jour, aucune organisation, publique ou privée, n’a annoncé avoir été piratée par PHP2Shell. Deux annonces d’intrusion, l’une de Sophos, l’autre de Palo Alto Networks, ont même été retirées faute de preuves.
Ce n’est pas une raison pour attendre. Une entreprise piratée ne s’en rend pas toujours compte tout de suite, et elle ne le crie pas sur les toits. Les pirates, eux, ont déjà une méthode qui fonctionne et des millions de sites à tester. De plus, une nouvelle faille PHP, découverte le 23 octobre, n’est pas encore corrigée.
Trois réflexes dès aujourd’hui
Pas besoin d’être expert pour agir. Il suffit de poser les bonnes questions aux bonnes personnes.
- Connaissez votre version de PHP. Elle figure dans l’espace client de votre hébergeur, ou dans Outils > Santé du site sur WordPress. Les versions corrigées sont 8.5.12, 8.4.27, 8.3.36 et 8.2.35.
- Faites mettre à jour PHP. Sur un hébergement mutualisé, demandez par écrit à votre hébergeur si c’est fait. Sur un serveur privé, confiez la mise à jour à un développeur, qui pourra aussi désactiver le réglage visé par la nouvelle faille.
- Faites vérifier que personne n’est déjà entré. Si votre site est resté sans mise à jour plusieurs jours, demandez un contrôle et changez vos mots de passe et clés d’accès. Pensez aussi à vos outils internes, comme un extranet ou une interface d’administration.
Faites sécuriser votre site par un professionnel
Vous ne savez pas quelle version de PHP fait tourner votre site, ou personne ne s’en occupe depuis sa mise en ligne ? Ne restez pas dans le doute alors que les robots testent les sites par millions.
Publiez un projet « Mise à jour et contrôle de sécurité PHP » sur Codeur.com et recevez rapidement des devis de développeurs et d’administrateurs système freelances.
Vous êtes freelance ? Beaucoup de vos clients n’ont pas encore réagi. Un simple message pour leur proposer de vérifier leur site peut leur éviter bien des ennuis.